-
EN
-
담당자 찾기
-
다운로드


- 1~9, A~L
- 145kV GIS초고압 차단기
- 170kV GIS초고압 차단기
- 245/300kV GIS초고압 차단기
- 362kV GIS초고압 차단기
- 420/550kV GIS초고압 차단기
- 72.5kV GIS초고압 차단기
- 800kV GIS초고압 차단기
- BUSDUCT(BUSDUCT)배전반
- BUSDUCT(BUSWAY)배전반
- Dry-air 배전반GREENTRIC
- Emergency Switchboard 선박용 배전반
- Group Starter Panel선박용 배전반
- HVDC 용 변압기특수 변압기
- IE4 LV MOTORGREENTRIC
- IEEE841 전동기저압 전동기(NEMA)
- LV Switchboard선박용 배전반
- M~Z, ㄱ~ㄴ
- MV Switchboard선박용 배전반
- SVC용 변압기특수 변압기
- Thruster Starter선박용 배전반
- UL 방폭형 모터저압 전동기(NEMA)
- 가스 절연 변압기특수 변압기
- 고기동토크 전동기저압 전동기(NEMA)
- 고속기발전기
- 고압배전반배전반
- 고압배전반(원자력용)배전반
- 고효율/저소음 변압기특수 변압기
- 권선형 전폐형고압 전동기
- 권선형 반폐형고압 전동기
- 농형 반폐 핀형고압 전동기
- 농형 반폐 WPII고압 전동기
- 농형 전폐형고압 전동기
- 농형 전폐 공랭형고압 전동기
- 농형 전폐 수냉형고압 전동기
- ㄴ~ㅇ
- 내압 방폭형 전동기저압 전동기(KS/IEC)
- 동기 전동기고압 전동기
- 로용 변압기특수 변압기
- 반폐형 전동기저압 전동기(KS/IEC)
- 방폭형 변압기특수 변압기
- 분로리액터초고압 변압기
- 배전용 유입변압기배전 변압기
- 탄소중립 솔루션
- 배전용 몰드변압기배전 변압기
- 선박용 배전 변압기선박용 배전 변압기
- 선박용 회전기선박용 회전기
- 식물성 · 합성유 적용 변압기특수 변압기
- 식물성 · 합성유 적용 변압기GREENTRIC
- 안전증 및 비점화 방폭형 전동기저압 전동기(KS/IEC)
- 일반전동기 / 방폭 전동기고압 전동기
- 유닛형 가스절연 배전반배전반
- 에너지 솔루션INTEGRICT
HD현대일렉트릭
Cybersecurity Center
HD현대일렉트릭은 제품과 서비스의 안전한 운영을 위해 국제 보안 표준을 기반으로
사이버보안체계를 구축하고 있습니다. 우리는 ISO/IEC 27001을 비롯한 글로벌 인증을 획득하고,
CISO(Chief Information Security Officer)조직을 중심으로 보안 리스크를 관리하고 있습니다.
- 사이버보안 센터
- 보안 활동 알리미
- 보안 공지
- 취약점 신고
사이버보안 센터


Notices
| 구분 | 제목 | 등록일 |
|---|---|---|
| 인증 | HD현대일렉트릭, 울산공장 및 알라바마 법인 SOC 2 Type II 인증 획득 | 2026.09.17 |
| 인증 | HD현대일렉트릭, 국제 사이버보안 표준 IEC 62443-4-1 인증 취득 | 2026.06.11 |
FAQ
|
Q. 보안 공지나 취약점 패치 정보는 어디서 확인할 수 있나요? 당사는 발견된 보안 취약점에 대한 조치 현황과 보안 업데이트 정보를 아래 메뉴를 통해 제공하고 있습니다.
※ 취약점의 위험도, 제품 영향도 및 조치 상황에 따라 공개 범위와 시점이 달라질 수 있습니다. |
|
Q. 어떤 것을 신고 대상으로 인정해 주나요? 아래와 같은 기술적 보안 취약점을 신고 대상으로 하고 있습니다.
[대상 O]
[대상 X]
대상 여부가 애매한 경우에도 우선 신고해주시면, 검토 후 안내드리겠습니다. |
|
Q. 취약점을 발견했는데, 어떻게 신고하면 되나요? 당사는 보안 취약점을 발견하신 분들의 제보를 소중히 여기고 있으며, 아래 방법으로 신고를 받고 있습니다.
1. 웹사이트 신고: 취약점 신고 페이지에서 신고 폼을 작성해주세요. 2. 이메일 신고: hde.cybersecurity@hd.com 으로 이메일을 보내주세요.
|
보안 활동 알리미
HD현대일렉트릭은 국제 표준과 글로벌 보안 프레임워크를 기반으로 제품과 서비스 전반에 걸친 사이버보안을 체계적으로 관리하고 있습니다.
-

국제 표준 기반
-

정기 감사 수행
-

지속적 개선
-

투명한 공개
사이버보안 관리 체계
HD현대일렉트릭은 ISO/IEC 27001을 기반으로 한 정보보호 관리체계(ISMS)를 수립하고, 제품 보안 및 서비스 보안을 포함한 전사적 사이버보안 거버넌스를
운영하고 있습니다.
-
거버넌스
- CISO 주관 보안 조직 운영
- 전사 보안 정책 및 지침 관리
-
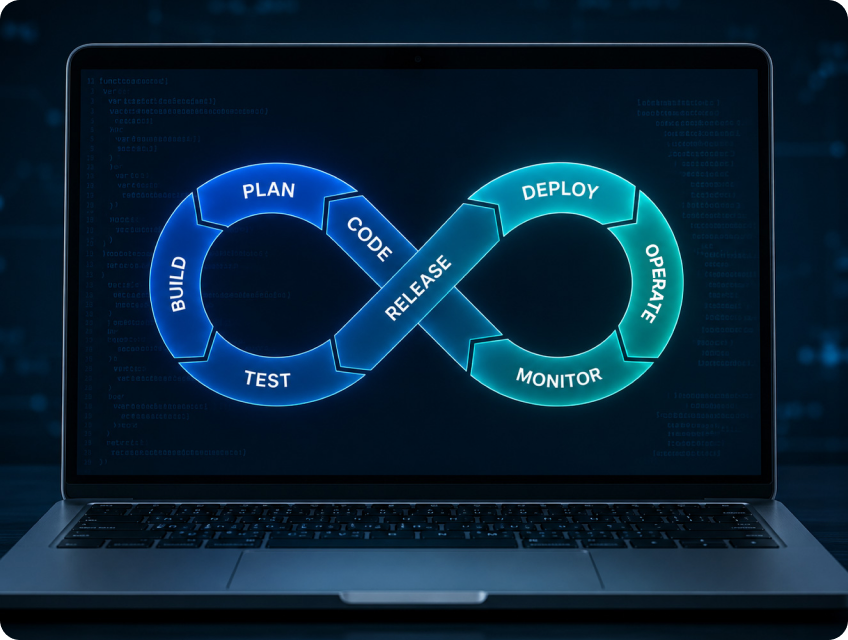
Secure SDLC
- 설계 단계부터 보안 요구사항 반영
- 정적/동적 분석 및 보안 테스트 수행
-
운영 보안
- 보안 모니터링
- 취약점 관리 및 패치 프로세스 운영
인증 및 표준 준수 현황
| 구분 | 인증/표준 | 적용 범위 | 최초 인증 | 최근 갱신 | 링크 |
|---|---|---|---|---|---|
| 규제·표준 | IEC62443-4-1 | 전사 개발보안 프로세스(SDLC) | 2026 | 2026 | 보기 |
| 기업보안 | SOC2 TYPE Ⅱ | 울산 변압기 공장, 알라바마 공장 | 2026 | 2026 | 보기 |
| 제품보안 | UR E27 | 전동기 예방진단 시스템(HiPDS) | 2026 | 2026 | |
| 기업보안 | ISO/IEC 27001:2022 | 전사 | 2021 | 2024 |
감사 및 평가 활동
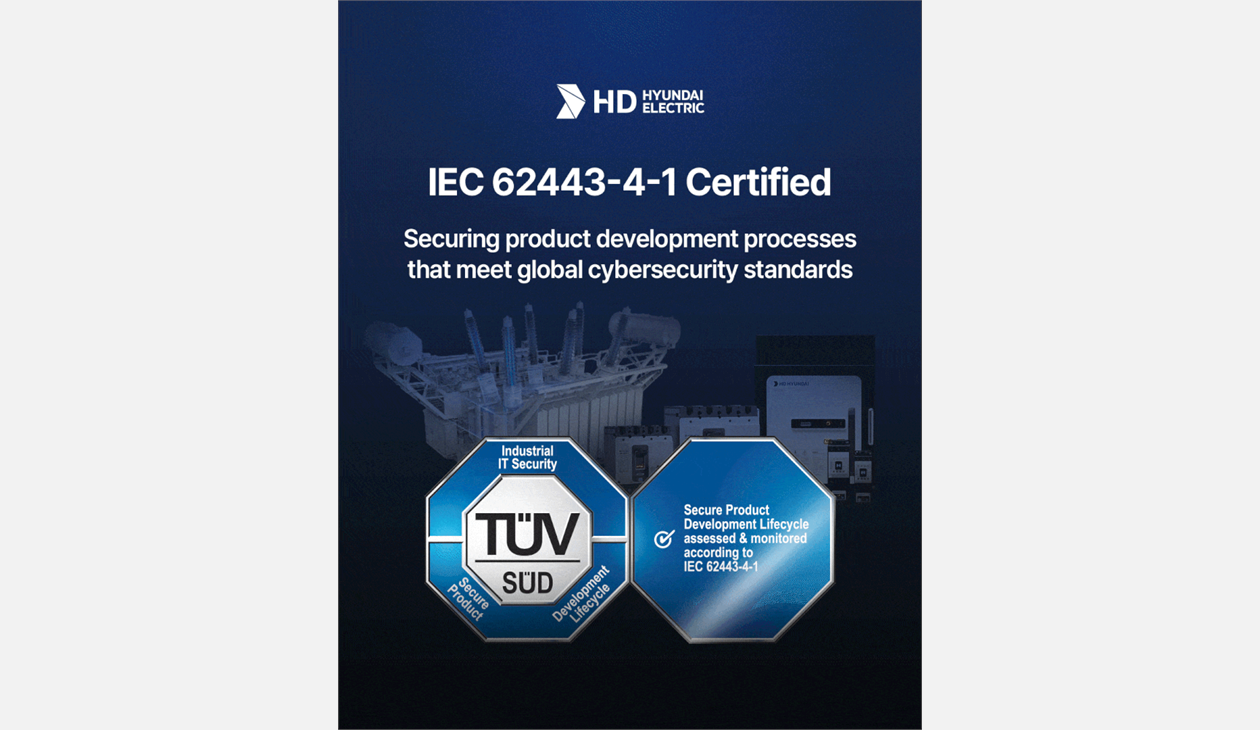
2026.06IEC 62443-4-1 (ML2) 인증 취득
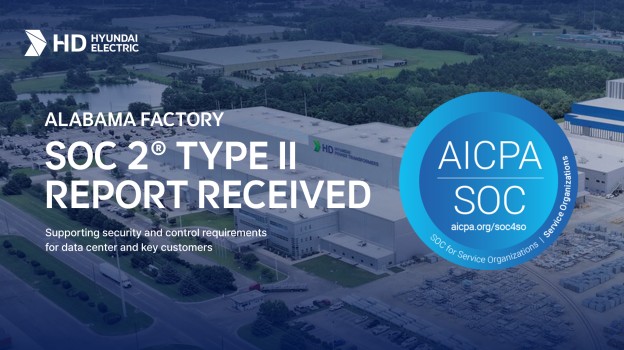
2026.06알라바마 공장 글로벌 보안 인증 SOC2 TYPE Ⅱ 획득
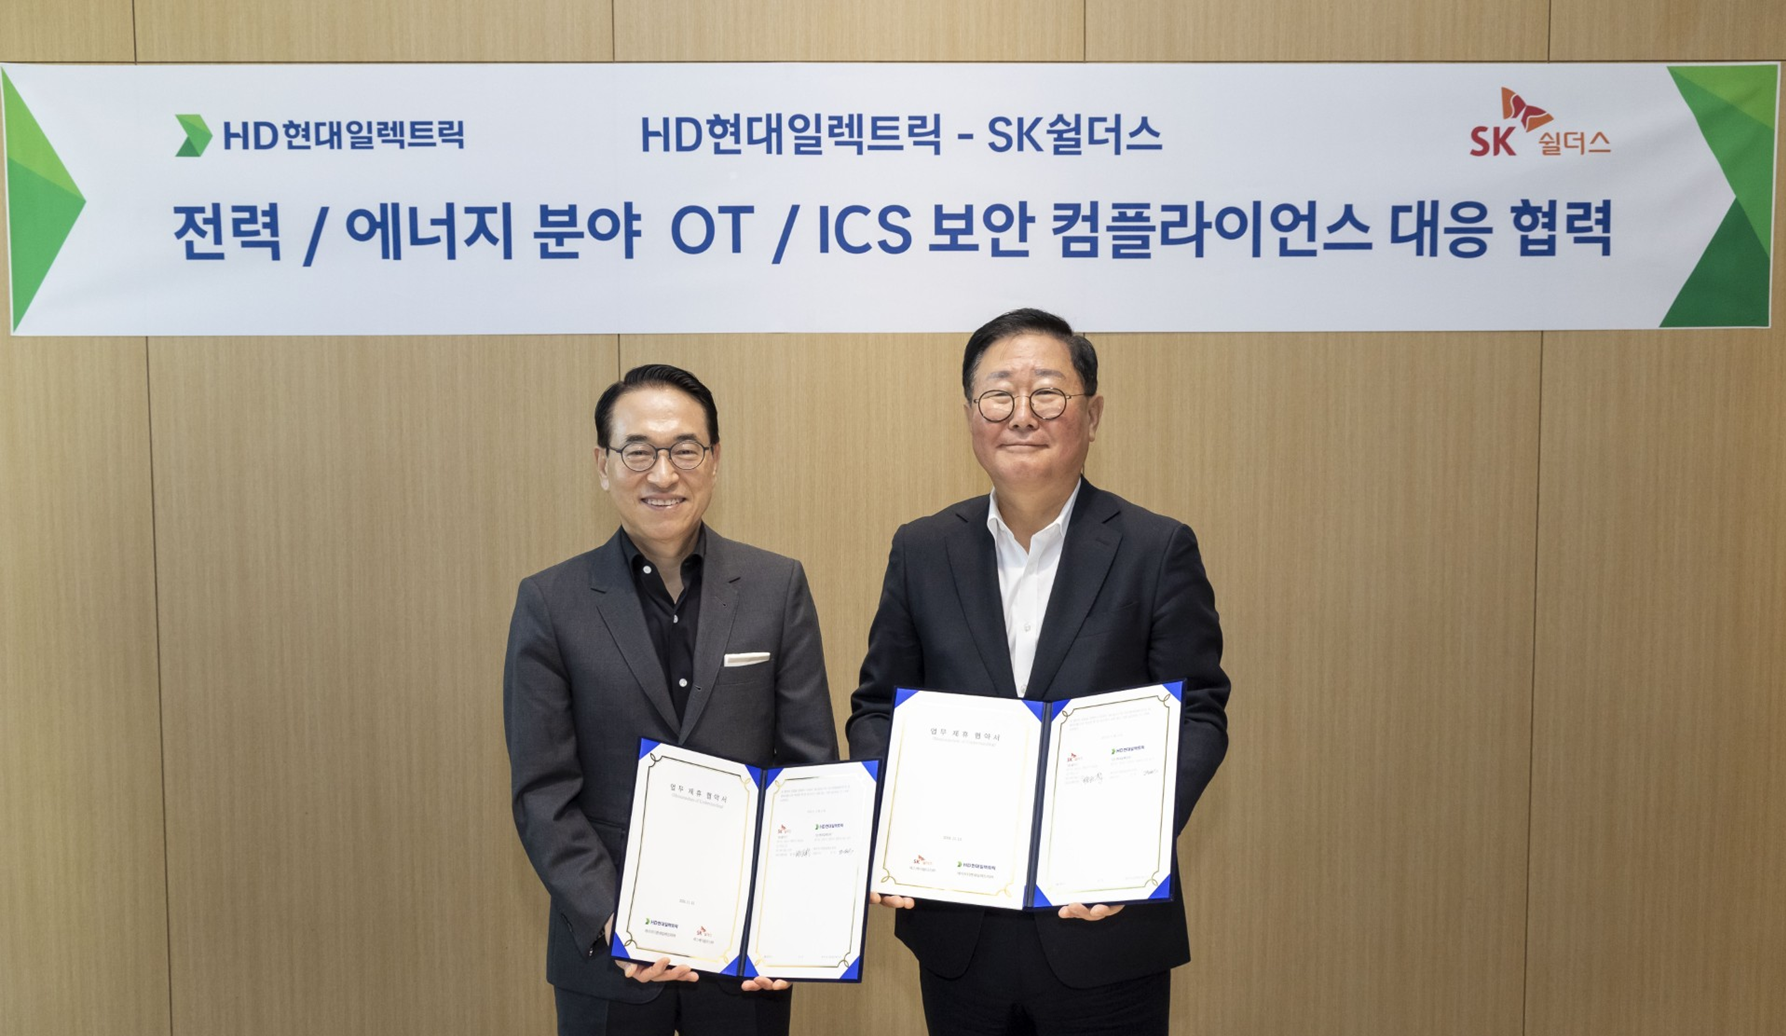
2024.11HD현대일렉트릭-SK쉴더스 : OT/ICS 보안 역량 강화를 위한 업무 협약 체결
-

보안 점검
모의해킹(Penentration Test)
코드 보안 점검 -

외부 감사
인증기관을 통한 정기 심사
고객사 보안 요구에 따른 보안 평가 대응 -

내부 감사
연 1회 이상 정보보안 내부 감사 수행
취약점 관리, 접근통제, 로그 관리 점검
-
2026
- 07전동기 예방진단 시스템 HiPDS UR E27 인증 획득 (BV)
- 06전동기 예방진단 시스템 HiPDS UR E27 인증 획득 (KR)
- 06IEC 62443-4-1 (ML2) 인증 취득
- 06알라바마 공장 글로벌 보안 인증 SOC2 TYPE Ⅱ 획득
- 05국가인적자원개발컨소시엄 협약 체결(한국인터넷진흥원)
- 02울산변압기 공장 글로벌 보안 인증 SOC2 TYPE Ⅱ 획득
-
2024
- 11HD현대일렉트릭-SK쉴더스 : OT/ICS 보안 역량 강화를 위한 업무 협약 체결
- 01ISO/IEC 27001:2022 인증 갱신
-
2021
- 01ISO/IEC 27001:2022 인증 취득 (DNV)
지속적 개선 활동
-
보안 리스크 관리
- 신규 위협 분석
- 리스크 평가 및 개선 조치
-
보안 교육
- 임직원 대상 정기 보안 교육
- 개발자 보안 교육 운영
-
취약점 관리
- 외부 제보 및 내부 발견 취약점 관리
- 보안 공지 및 패치 제공
보안 취약점 및 조치 안내
HD현대일렉트릭 제품 및 서비스에서 확인된 보안 취약점(CVE)와 이에 대한 조치 정보를 제공합니다.
| 공지일 | 보안 권고문 | 영향 제품 | CVE ID | CVSS | 취약점 개요 | 상태 | 다운로드 |
|---|---|---|---|---|---|---|---|
| 등록된 공지가 없습니다. | |||||||
업데이트 및 패치 관리
운영 중인 소프트웨어의 최신 버전, 업데이트 및 패치를 제공합니다.
| 변경 유형 | SW제품명 | SW버전 | 제목 | 제품군 | 제품 상세 분류 | 릴리즈 날짜 | 다운로드 |
|---|---|---|---|---|---|---|---|
| 등록된 패치가 없습니다. | |||||||
취약점 정보 안내
HD현대일렉트릭은 취약점 정보를 투명하게 공개하고, 고객이 신속히 대응할 수 있도록 가이드를 제공합니다.
-

1. 취약점 관리 원칙
HD현대일렉트릭은 보안 취약점을 국제 표준에 따라 식별ㆍ평가하고 심각도에 따라 우선순위를 부여하여 대응합니다.
-

2. CVE 관리 기준
확인된 취약점은 필요 시 CVE 기준으로 관리됩니다.
-

3. 공개 원칙
고객 영향 및 보안 업데이트 제공 여부를 고려하여 적절한 시점에 취약점 정보를 공개합니다.
-

4. 고객 권장 사항
안전한 운영을 위해 최신 보안 업데이트 적용을 권장합니다.
-

5. 취약점 제보
보안 취약점 제보는 취약점 신고 페이지를 통해 접수할 수 있습니다.
취약점 신고 절차
신고된 취약점은 아래 절차에 따라 체계적으로 검토 및 처리됩니다.
-

신고 접수
- 접수된 내용 검토 후, 접수 여부 메일로 안내
- 필요 시 재현 환경 및 추가 자료 요청 가능
-

침해 분석
- 취약점 검증 후 원인 분석 및 테스트
- 테스트 과정에서 추가 문의 발생
-

조치
- 원인 분석 → 취약점 패치 개발 → 적용
- CVE 코드 신청ㆍ등록(대상인 경우)
- 패치 완료 시 보안 공지를 통해 조치 결과 공유
-

종료
- 조치 완료 후 해당 취약점 신고 대응 종료
- 신고자에게 최종 처리 결과 별도 안내
취약점 신고 방법
안전한 보안 생태계를 위해 발견하신 취약점을 아래 방법 중 하나로 신고해 주시기 바랍니다.
-
이메일 신고
보안이 필요한 제보의 경우, 아래양식을 다운로드 하여
작성 후 PGP를 이용해 암호화 하여 전달해주세요.
발신자 정보는 별도 회원가입 없이 이메일만으로 확인됩니다.신고용 이메일 주소
-
웹 신고양식 바로가기
웹사이트 신고
웹 페이지에서 양식을 작성하여 간편하게 취약점을
신고할 수 있습니다.
필요한 항목을 입력하신 후 제출해 주세요.

취약점 공개 정책
HD현대일렉트릭은 책임 있는 취약점 공개(Responsible Disclosure)를 통해 보안 취약점을 안전하고 체계적으로 관리합니다.
-

책임 있는 공개 원칙
당사는 취약점이 악용되지 않도록 패치 또는 완화 조치가 마련된 이후에 취약점 정보를 공개합니다.
-

선의의 연구자 보호
당사는 선의의 목적에 따른 보안 취약점 제보에 대해 법적 책임을 묻지 않습니다.
-

취약점 처리 절차
접수된 취약점은 내부 검토 후 심각도 평가 및 조치 계획이 수립됩니다.
-

공개 범위 및 방식
취약점 정보는 CVE(Common Vulnerabilities and Exposures) 기준에 따라 필요 시 보안 권고(Security Advisory)를 통해 공개됩니다.
-

제보자 커뮤니케이션
취약점 처리 과정 및 결과는 가능한 범위 내에서 제보자에게 안내됩니다.
취약점 신고 전 유의사항
- 서비스 중단(DoS)을 유발하는 행위는 허용되지 않습니다.
- 고객 데이터 접근, 무단 계정 생성은 금지됩니다.
- 발견한 취약점은 제3자에게 공개하지 말아 주십시오.
- 취약점 재현은 최소한의 범위에서 수행해 주십시오.