HD현대일렉트릭은 제품과 서비스의 안전한 운영을 위해 국제 보안 표준을 기반으로 사이버보안 체계를 구축하고 있습니다. 우리는 ISO/IEC 27001을 비롯한 글로벌 인증을 획득하고, CISO(Chief Information Security Officer)조직을 중심으로 보안 리스크를 관리하고 있습니다.
더 보기
HD현대일렉트릭은 제품과 서비스의 안전한 운영을 위해 국제 보안 표준을 기반으로 사이버보안 체계를 구축하고 있습니다. 우리는 ISO/IEC 27001을 비롯한 글로벌 인증을 획득하고, CISO(Chief Information Security Officer)조직을 중심으로 보안 리스크를 관리하고 있습니다.
더 보기


HD현대일렉트릭, 울산공장 및 알라바마 법인 SOC 2 Type II 인증 획득
2026-09-17
HD현대일렉트릭, 국제 사이버보안 표준 IEC 62443-4-1 인증 취득
2026-06-11
Q. 보안 공지나 취약점 패치 정보는 어디서 확인할 수 있나요?
당사는 발견된 보안 취약점에 대한 조치 현황과 보안 업데이트 정보를 아래 메뉴를 통해 제공하고 있습니다.
※ 취약점의 위험도, 제품 영향도 및 조치 상황에 따라 공개 범위와 시점이 달라질 수 있습니다.
Q. 어떤 것을 신고 대상으로 인정해 주나요?
아래와 같은 기술적 보안 취약점을 신고 대상으로 하고 있습니다.
[대상 O]
[대상 X]
대상 여부가 애매한 경우에도 우선 신고해주시면, 검토 후 안내드리겠습니다.
Q. 취약점을 발견했는데, 어떻게 신고하면 되나요?
당사는 보안 취약점을 발견하신 분들의 제보를 소중히 여기고 있으며, 아래 방법으로 신고를 받고 있습니다.
1. 웹사이트 신고: 취약점 신고 페이지에서 신고 폼을 작성해주세요.
2. 이메일 신고: hde.cybersecurity@hd.com 으로 이메일을 보내주세요.
PGP 암호화: 이메일로 신고 시 민감한 정보가 포함된 경우, 아래 안내에 따라 당사의 PGP 공개키로 암호화하여 보내주시면 더욱 안전하게 전달됩니다. (PGP 키 및 사용법 안내 페이지)
신고 시 포함해주시면 좋은 내용: 취약점 상세 설명, 재현 절차, 영향 범위, 발견 환경(브라우저/OS 등)
처리 절차: 접수 확인 → 내부 검토 → 조치 진행 → 결과 회신 순으로 처리되며, 접수 후 영업일 기준 7일 이내에 1차 회신을 드립니다.
개인정보 처리: 신고 시 제공해주신 개인정보는 처리 목적 달성 후 2년간 보관되며, 이후 안전하게 파기됩니다.
HD현대일렉트릭은 국제 표준과 글로벌 보안 프레임워크를 기반으로 제품과 서비스 전반에 걸친 사이버보안을 체계적으로 관리하고 있습니다.

국제 표준 기반

정기 감사 수행

지속적 개선

투명한 공개
HD현대일렉트릭은 ISO/IEC 27001을 기반으로 한 정보보호 관리체계(ISMS)를 수립하고, 제품 보안 및 서비스 보안을 포함한 전사적 사이버보안 거버넌스를 운영하고 있습니다.
거버넌스
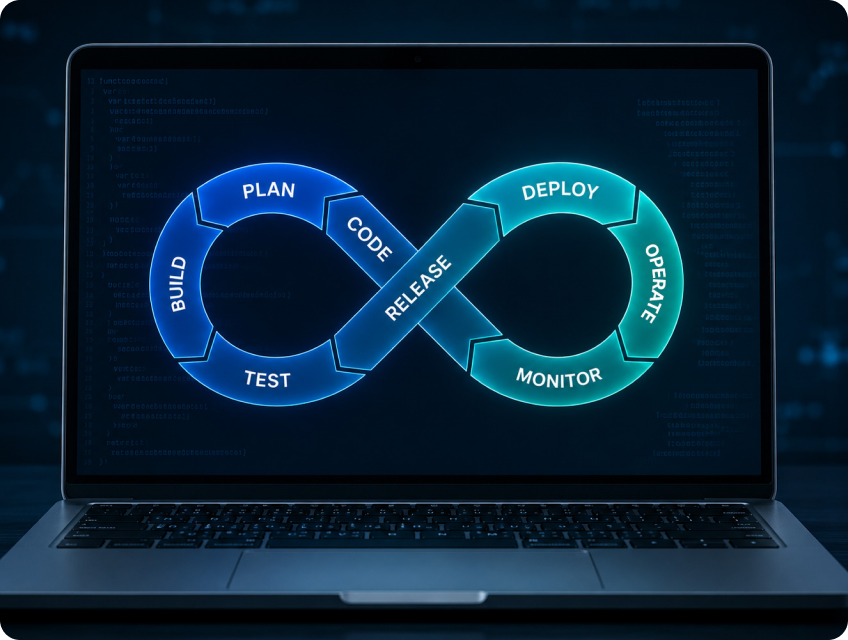
Secure SDLC
운영 보안
2026
전동기 예방진단 시스템 HiPDS UR E27 인증 획득 (BV)
전동기 예방진단 시스템 HiPDS UR E27 인증 획득 (KR)
IEC 62443-4-1 (ML2) 인증 취득
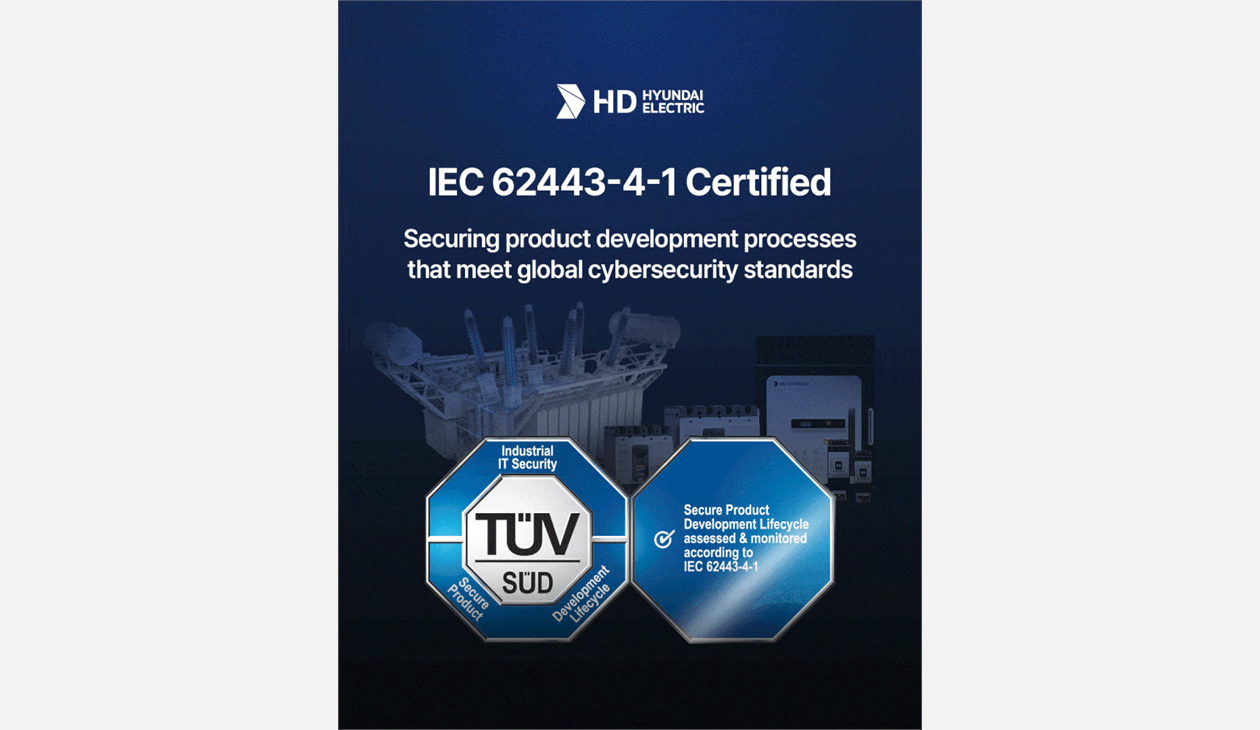
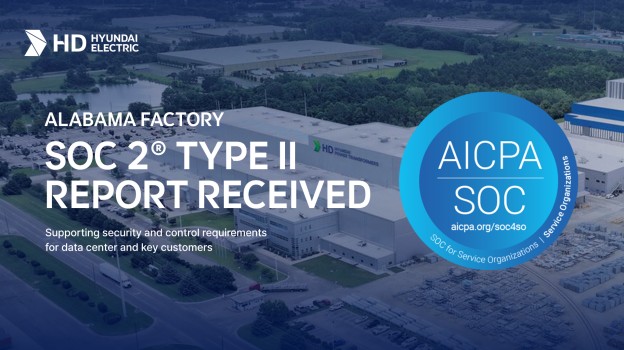
알라바마 공장 글로벌 보안 인증 SOC2 TYPE Ⅱ 획득
국가인적자원개발컨소시엄 협약 체결(한국인터넷진흥원)
울산변압기 공장 글로벌 보안 인증 SOC2 TYPE Ⅱ 획득
2024
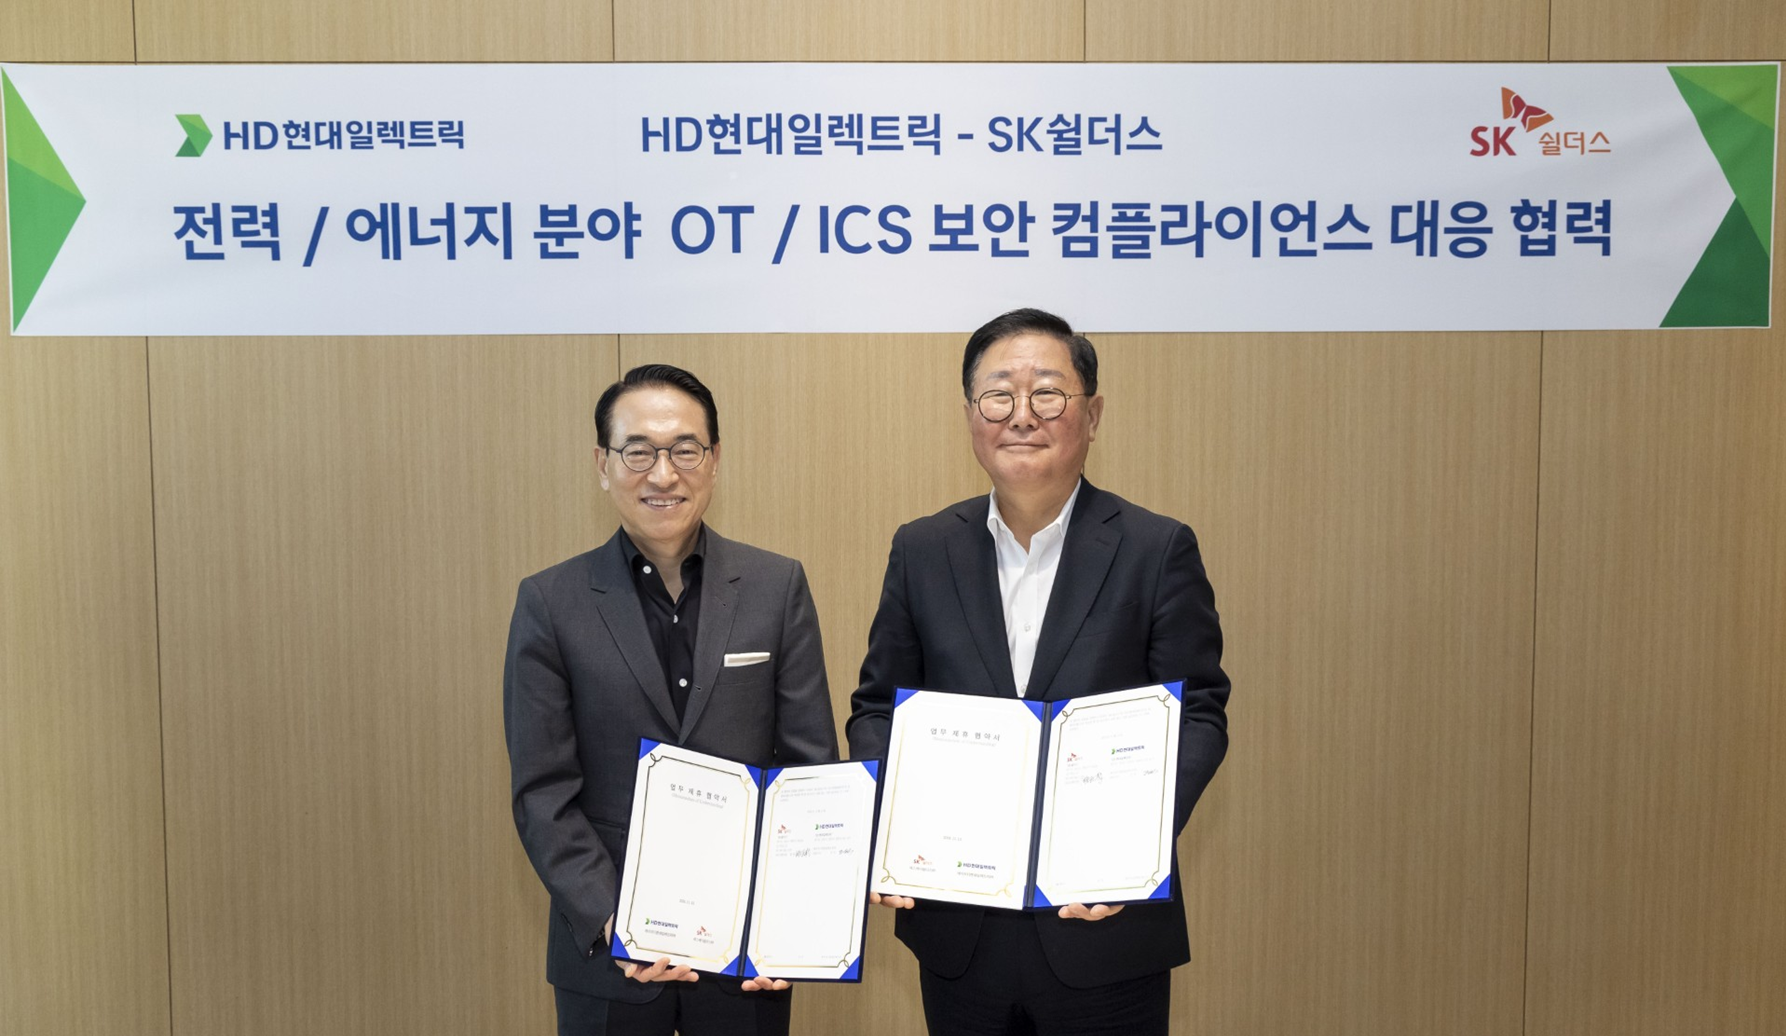
HD현대일렉트릭-SK쉴더스 : OT/ICS 보안 역량 강화를 위한 업무 협약 체결
ISO/IEC 27001:2022 인증 갱신
2021
ISO/IEC 27001:2022 인증 취득 (DNV)

보안 점검
모의해킹(Penentration Test)
코드 보안 점검

외부 감사
인증기관을 통한 정기 심사
고객사 보안 요구에 따른 보안 평가 대응

내부 감사
연 1회 이상 정보보안 내부 감사 수행
취약점 관리, 접근통제, 로그 관리 점검
보안 리스크 관리
보안 교육
취약점 관리
HD현대일렉트릭은 취약점 정보를 투명하게 공개하고, 고객이 신속히 대응할 수 있도록 가이드를 제공합니다.

1. 취약점 관리 원칙
HD현대일렉트릭은 보안 취약점을 국제 표준에 따라 식별ㆍ평가하고 심각도에 따라 우선순위를 부여하여 대응합니다.

2. CVE 관리 기준
확인된 취약점은 필요 시 CVE 기준으로 관리됩니다.

3. 공개 원칙
고객 영향 및 보안 업데이트 제공 여부를 고려하여 적절한 시점에 취약점 정보를 공개합니다.

4. 고객 권장 사항
안전한 운영을 위해 최신 보안 업데이트 적용을 권장합니다.

5. 취약점 제보
보안 취약점 제보는 취약점 신고 페이지를 통해 접수할 수 있습니다.
신고된 취약점은 아래 절차에 따라 체계적으로 검토 및 처리됩니다.

신고 접수

침해 분석

조치

종료
안전한 보안 생태계를 위해 발견하신 취약점을 아래 방법 중 하나로 신고해 주시기 바랍니다.
이메일 신고
보안이 필요한 제보의 경우, 아래양식을 다운로드 하여 작성 후 PGP를 이용해 암호화 하여 전달해주세요. 발신자 정보는 별도 회원가입 없이 이메일만으로 확인됩니다.
신고용 이메일 주소
웹사이트 신고
웹 페이지에서 양식을 작성하여 간편하게 취약점을 신고할 수 있습니다. 필요한 항목을 입력하신 후 제출해 주세요.

HD현대일렉트릭은 책임 있는 취약점 공개(Responsible Disclosure)를 통해 보안 취약점을 안전하고 체계적으로 관리합니다.

책임 있는 공개 원칙
당사는 취약점이 악용되지 않도록 패치 또는 완화 조치가 마련된 이후에 취약점 정보를 공개합니다.

선의의 연구자 보호
당사는 선의의 목적에 따른 보안 취약점 제보에 대해 법적 책임을 묻지 않습니다.

취약점 처리 절차
접수된 취약점은 내부 검토 후 심각도 평가 및 조치 계획이 수립됩니다.

공개 범위 및 방식
취약점 정보는 CVE(Common Vulnerabilities and Exposures) 기준에 따라 필요 시 보안 권고(Security Advisory)를 통해 공개됩니다.

제보자 커뮤니케이션
취약점 처리 과정 및 결과는 가능한 범위 내에서 제보자에게 안내됩니다.
